Visualizzazione post con etichetta vault 7. Mostra tutti i post

domenica 19 novembre 2017

Vault 8/ Hive, la CIA impersonava Kaspersky

di Elia Tufarolo
Fonte: Punto Informatico

Roma - Nei giorni scorsi WikiLeaks ha creato una nuova serie di pubblicazioni, Vault 8, dedicate a materiale classificato di proprietà della CIA. All'interno di Vault 8 saranno pubblicati esclusivamente i codici sorgenti relativi ai prodotti e alle soluzioni già rilasciate dall'organizzazione attraverso la serie Vault 7.

La prima di queste pubblicazioni rivela per l'appunto il codice sorgente di Hive, l'infrastruttura di command-and-control di cui WikiLeaks aveva pubblicato diversi manuali qualche mese fa.

Hive è una piattaforma di comunicazione che veniva utilizzata dalla CIA in modo da avere un canale di comunicazione tra gli operatori dell'agenzia e i malware installati sui computer bersaglio delle operazioni. Il duplice scopo del canale sicuro fornito da Hive era quello di inviare comandi e di esfiltrare dati.
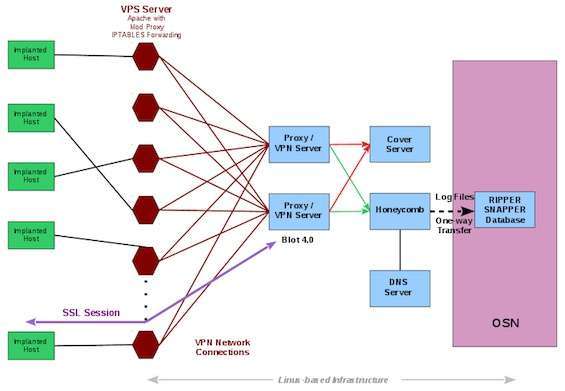
Il funzionamento di Hive è il seguente: i malware comunicano in HTTPS con dei server nascosti della CIA, chiamati Blot: come tramite della comunicazione vengono utilizzati dei server VPS, appositamente anonimizzati con l'utilizzo di domini di copertura; tra i server VPS e i server Blot vi sono una serie di connessioni VPN.

I server Blot utilizzano la non comune opzione del protocollo HTTPS "Optional Client Authentication", in modo da ingannare gli eventuali utenti che stiano visitando i domini registrati dalle VPS, dirigendo il loro traffico Internet su dei server di copertura che contengono dati non sensibili; i malware, invece, effettuano la loro autenticazione per mezzo di un certificato e il loro traffico viene direzionato su un gateway di gestione chiamato Honeycomb.

Tuttavia, la notizia più significativa relativa a questo ennesimo leak riguarda uno dei certificati utilizzati dalla CIA per operazioni di questo tipo: un "fake" registrato a nome di Kaspersky Lab e firmato dalla certificate authority sudafricana Thawte Premium Services.

Eugene Kaspersky, CEO e fondatore di Kaspersky Lab, ha recentemente dichiarato su Twitter di non avere niente a che fare con il suddetto certificato.

In conclusione, WikiLeaks dichiara che i contenuti relativi alla serie Vault 8 non conterranno vulnerabilità di tipo 0-day; per quanto riguarda Hive è possibile scaricare il repository git, su cui sono disponibili diversi branch e la history dei commit.

Elia Tufarolo

Fonte Immagine

martedì 20 giugno 2017

Vault 7/ CherryBlossom, così la CIA controlla router e access point

Roma - Wikileaks ha recentemente pubblicato un nuovo rilascio della serie Vault 7 dedicata alla CIA: una sessantina di documenti segreti risalenti al periodo compreso tra il 2006 e il 2012 e relativi a CherryBlossom; un progetto realizzato dalla CIA con la collaborazione dell'ente non profit SRI International con lo scopo di monitorare l'attività Internet degli obiettivi dell'agenzia, attraverso l'hacking di decine di modelli di router ed access point destinati all'utilizzo domestico, pubblico e al mondo enterprise.Nel dettaglio, CherryBlossom è un componente firmware compatibile con decine di modelli di router delle principali marche, tra cui Asus, Belkin, Linksys, D-Link, 3Com, US Robotics. Nella maggior parte dei casi, la CIA è in grado di installare il componente senza la necessità di avere accesso fisico al dispositivo, sfruttando la possibilità di aggiornare il firmware del router da remoto. Nel caso in cui sia stata inibita la possibilità di upgradare il firmware da una connessione WiFi tramite interfaccia Web o terminale, la CIA ha sviluppato appositi Wireless Upgrade Packages (WUPs) che comprendono anche degli exploit in grado di ricavare dal dispositivo la password di amministrazione.Fa inoltre parte del progetto un software chiamato "Claymore", avente varie funzionalità che vanno dalla scansione dei dispositivi, alla cattura di pacchetti, fino all'aggiornamento forzato del firmware. Infine, nel caso in cui il dispositivo non sia wireless, i documenti descrivono la possibilità di aggiornare il firmware via cavo, attraverso un'inevitabile operazione sul campo, che consisterebbe nell'intercettare il dispositivo a metà strada tra l'acquirente e il venditore.L'accesso remoto al dispositivo avviene tentando il login con password deboli o predefinite, oppure sfruttando degli exploit ancora non noti, denominati Tomato e Surfside. Una volta ottenuto l'accesso e aggiornato il firmware del router con CherryBlossom, il dispositivo infetto diventa una FlyTrap, gestibile da remoto dagli agenti della CIA per mezzo di un server command-and-control, analogo a quello utilizzato dai virus di tipo trojan. Il server, che porta il nome CherryTree, possiede un'interfaccia web di amministrazione chiamata CherryWeb.architettura cherryblossomNel caso in cui un router diventi una FlyTrap, esso inizia a inviare messaggi, detti beacon, al proprio server di riferimento, riportando il proprio stato e le proprie impostazioni di sicurezza. Instaurato questo collegamento, le principali operazioni effettuabili dagli agenti della CIA sono le seguenti: estrazione di dati, come indirizzi email, nickname utilizzati in servizi di chat, indirizzi MAC, numeri VoIP; copia di tutto o parte del traffico di rete effettuato dagli utenti; reindirizzamento della navigazione Internet, effettuata tramite la tecnica del doppio iframe. In pratica, la risposta HTTP viene sostituita da due iframe: il primo iframe contiene la URL della richiesta originale, il secondo, nascosto, restituisce il contenuto desiderato. In alternativa, il reindirizzamento avviene tramite HTTP redirect. In questo caso la risposta HTTP viene sostituita con un redirect al contenuto desiderato; il browser viene poi ulteriormente reindirizzato alla URL originale in modo da trarre in inganno l'utente; installazione di un proxy su una o tutte le connessioni di rete, al fine di effettuare attacchi di tipo man-in-the-middle; creazione di un tunnel VPN tra la FlyTrap e il server di command-and-control, in modo da poter tentare l'accesso su tutti i client collegati alla FlyTrap, via cavo o WiFi; esecuzione di applicazioni sulla FlyTrap.interfaccia cherrywebInoltre, qualora la trasmissione di beacon tra FlyTrap e CherryTree si interrompa, allo scadere di un determinato suicide timeout CherryBlossom termina la sua esecuzione, senza compromettere il funzionamento normale del router. Tuttavia, seppur non più funzionante, CherryBlossom continua a risiedere all'interno dell'immagine del firmware salvata in memoria, in quanto una procedura di rimozione completa richiederebbe troppo tempo e rischierebbe di compromettere il funzionamento del dispositivo.Questo rilascio di documenti da parte di Wikileaks, a differenza dei precedenti della serie Vault 7, non comprende binari o codice sorgente: di conseguenza, exploit e strumenti come Tomato, Surfside e Claymore restano - almeno per il momento - oggetti misteriosi.
Elia Tufarolo

da punto informatico

::::::::::::::::::::::

Perchè Vault 7? Perchè in un gioco fanta horror (liberamente ispirato al romanzo, e al film dallo stesso nome, 'La strada' di cormack mc cormick) Fallout 3 poco prima che scoppiasse, in quella realtà accentuata e aletrnativa al nostro mondo, una guerra nucleare fra americani e cinesi una società guidata da una ristrettissima élite che controllava il potere aveva costruito dei Vault dei rifugi (non sto a dilungarmi basta faer una ricerchina su google con la chiave story teller di Fallout 3 pre trovare tutta la storia) in cui alcuni si potevano rifugiare chiamati appunto Vault...
 

martedì 28 marzo 2017

Vault 7, il cacciavite sonico della CIA per Mac e iPhone

di Alfonso Maruccia di Punto Informatico
Roma - Lentamente ma inesorabilmente, WikiLeaks dà seguito alla promessa di pubblicare i file "soffiati" alla CIA da un informatore (ancora) sconosciuto con Dark Matter, la nuova puntata del Datagate 2.0 tutta focalizzata su progetti specificatamente pensati per infettare e compromettere i MacBook e gli iPhone di Apple.

I nuovi documenti rilasciati dall'organizzazione di Julian Assange descrivono una serie di strumenti pensati per garantire un accesso "persistente" ai sistemi Mac e agli smartphone di Cupertino, a partire da un tool chiamato "Cacciavite Sonico" ("Sonic Screwdriver"): nome scelto come evidente omaggio alla serie televisiva britannica Doctor Who. Sonic Screwdriver era progettato per sfruttare una vulnerabilità nell'interfaccia Thunderbolt dei computer Apple, così da permettere a un attaccante con accesso fisico al sistema bersaglio di bypassare la protezione da password impostata nel firmware EFI e poter così installare gli "impianti" CIA sotto forma di backdoor e altre tipologie di codice malevolo.

Una volta forzato l'avvio senza password, gli spioni americani avevano a disposizione ulteriori strumenti di attacco raccolti nel gruppo "DarkSeaSkies": "DarkMatter" era un driver capace di infettare il suddetto firmware (U)EFI per garantirsi l'avvio a ogni accensione e installare due moduli aggiuntivi, vale a dire "NightSkies" (una backdoor per MacOS) e "SeaPea" (un impianto da kernel per lanciare NightSkies a ogni reboot). Per quanto riguarda gli iPhone, infine, sembra che la CIA avesse la capacità di intercettare gli smartphone prima della messa in vendita e installare un "beacon" da utilizzare per tenere traccia costante dei movimenti del gadget.Sia per quanto riguarda i Mac che gli iPhone, in ogni caso, i documenti pubblicati da WikiLeaks non raccontano nulla di particolarmente interessante dal punto di vista della sicurezza: le vulnerabilità prese di mira dai tool sono note e disponibili da anni così come le patch correttive, e il rischio sussiste solo per dispositivi obsoleti non aggiornati. Apple stessa ha confermato di aver analizzato la nuova documentazione e non avervi ravvisato nulla che non fosse già noto.

Molto più interessante è invece il rapporto a dir poco problematico tra WikiLeaks e le aziende statunitensi, con la prima disposta a collaborare con le seconde per la correzione delle vulnerabilità (eventualmente) ignote sfruttate dalla CIA ma solo nel rispetto di standard di "disclosure" responsabili. Le corporation sarebbero bloccate da un conflitto di interessi e dalla collaborazione (forzata?) con le autorità statunitensi, accusano da WikiLeaks, mentre Mozilla e le aziende europee sarebbero state molto più veloci a rispondere alle richieste dell'organizzazione e avrebbero quindi ricevuto le informazioni in merito alle falle.

Chi invece non intende collaborare con WikiLeaks è Cisco, che ha utilizzato i documenti fin qui pubblicati per identificare una vulnerabilità nel Cluster Management Protocol (CMP) dei sistemi IOS e IOS XE: il bug riguarda potenzialmente decine (o centinaia) di migliaia di dispositivi di rete in giro per il mondo, e in attesa di una patch il consiglio è disabilitare Telnet in favore di SSH.

Alfonso Maruccia
::::::::::::::::::::::::::::
Alla faccia della democrazia sbandierata dall'occidente e richiesta per i paesi che non sono suoi alleati!!!!!!

mercoledì 8 marzo 2017

Vault 7, uno sguardo nel cyber-arsenale della CIA

Da Punto informatico

Milano - È un leak atipico quello rilasciato da Wikileaks nelle scorse ore, ma è senz'altro destinato a far discutere a lungo: quello che Assange e soci hanno distribuito al pubblico è il primo estratto di un vasto archivio di documenti, strumenti e procedure CIA che copre almeno tre anni di attività dell'intelligence statunitense tra il 2013 e il 2016. Al suo interno ci sono molti segreti delle spie a stelle e strisce: come le chiavi di accesso a molti sistemi informatici, protocolli ritenuti sicuri ed exploit capaci di piegare anche gli antivirus presenti sui PC delle vittime.


Vault 7, così si chiama la prima porzione dell'archivio rilasciata, contiene oltre 7.800 pagine e 943 allegati che coprono materiali realitivi al 2016: i documenti sono stati redatti, un approccio quasi inedito per Wikileaks, così da preservare eventuali dati come indirizzi IP e altre informazioni che potrebbero inguaiare i contractor e gli hacker che hanno collaborato e magari collaborano ancora con la CIA. Wikileaks si è anche impegnata a cercare di eliminare eventuale codice potenzialmente pericoloso presente negli archivi: codice che magari richiamato potrebbe fornire porte di accesso alla CIA, o attirare la sua attenzione su macchine che ne risulterebbero infettate.Pur essendo solo l'inizio di un leak che comprenderà ancora migliaia di altri documenti (in totale sono oltre 8.700), quanto si apprende da Vault 7 è già molto interessante: la CIA possiede strumenti per violare smartphone Android e iOS, riesce a violare la cifratura delle conversazioni protette dai protocolli di tutti i messenger più diffusi (Signal, Telegram, Whatsapp, Wiebo e molti altri: nessuno praticamente sfugge all'occhio indiscreto delle spie USA), la CIA è in grado di ascoltare le conversazioni che vengono svolte davanti a una smart TV con un microfono montato. Agli hacker al soldo dello zio Sam non sono mancate risorse e tempo, e volontà, per scovare zero-day che gli permettono di penetrare praticamente ogni software in circolazione: gli viene anche impartito un addestramento specifico per imparare a non lasciare tracce e firme riconoscibili nel codice che possano ricondurre alla CIA stessa.

Non pare soprendente che l'agenzia non si sia risparmiata nella ricerca di armi da impiegare in una eventuale cyber-guerra: nel suo arsenale ci sono vettori d'attacco per tutti i sistemi operativi per PC, Windows, MacOS e Linux, ma non mancano materiali per accedere ai router e altri device che fanno parte ormai stabile di ogni abitazione e ufficio. La CIA è potenzialmente in grado di attaccare e prendere il controllo di miliardi di dispositivi in circolazione, sia prodotti consumer che fanno parte del bagaglio del cittadino comune come smartphone e tablet, sia parti dell'infrastruttura stessa della Rete: quanto non era già stato scoperto dai suo tecnici è stato rastrellato in giro per il pianeta, acquisendolo in ogni modo possibile. Naturalmente nessuna informazione viene fornita alle potenziali vittime: la CIA non condivide queste vulnerabilità ed exploit con le aziende che producono i device in questione.
:::::::::::::::::::::::::::::
il resto al link suindicato

test velocità

Test ADSL Con il nostro tool potrete misurare subito e gratuitamente la velocità del vostro collegamento internet e ADSL. (c) speedtest-italy.com - Test ADSL

Il Bloggatore